طراحی یک نقشه راه تاب‌آور برای امنیت سایبری

هر تیم امنیت سایبری، صرف‌نظر از اندازه سازمان یا صنعتی که در آن فعالیت می‌کند، باید یک نقشه راه روشن و هدفمند داشته باشد. بدون نقشه راه، فعالیت‌های امنیتی پراکنده و بی‌سروسامان خواهند بود. یک نقشه راه خوب، به تیم امنیت سایبری کمک می‌کند بداند دقیقاً باید روی کدام پروژه‌ها تمرکز کند تا هم از اهداف کسب‌وکار پشتیبانی شود و هم ریسک‌ها کاهش یابند. در این مقاله  که برگرفته از مقاله Build a Resilient Cybersecurity Roadmap for Your Enterprise گارتنر است، به شما کمک می‌کنیم یک نقشه راه خوب و تاب‌آور برای سازمان خود طراحی کنید. ضرورت ایجاد یک نقشه راه سایبری تاب‌آور و مقیاس‌پذیر بسیاری از سازمان‌ها در ایجاد تعادل میان امنیت سایبری و نیازهای عملیاتی کسب‌وکار با چالش مواجه‌اند. مدیران ارشد امنیت اطلاعات (CISO) می‌توانند با تدوین یک نقشه راه امنیت سایبری این تعادل را برقرار کنند؛ نقشه راهی که شامل فرایندهای تصمیم‌گیری مبتنی بر ریسک باشد و همزمان محافظت از سازمان دربرابر تهدیدات امنیتی محافظت کن...
ادامه مطلب

SOC یا مرکز عملیات امنیت چیست؟ آشنایی با کلیات و سطوح آن

مرکز عملیات امنیت (SOC) یکی از بخش‌های حیاتی هر سازمان است که وظیفه یکپارچه‌سازی و هماهنگی تمام فناوری‌ها و عملیات امنیت سایبری را بر عهده دارد و از سازمان در برابر تهدیدها و حملات امنیتی محافظت می‌کند. در این مقاله می‌خواهیم با کلیات و سطوح SOC آشنا شویم. SOC چیست؟ مرکز عملیات امنیت (Security Operations Center) که به‌اختصار با SOC نشان داده می‌شود، یک تیم داخلی یا برون‌سپاری‌شده از متخصصان امنیت فناوری اطلاعات است که به‌صورت ۲۴ساعته در ۷ روز هفته، بر کل زیرساخت IT یک سازمان نظارت دارد. این واحد متمرکز، با به‌کارگیری افراد، فرایندها و فناوری جهت پایش و بهبود مداوم وضعیت امنیتی سازمان فعالیت می‌کند. شناسایی، تجزیه‌وتحلیل و پاسخ به حوادث امنیتی سایبری به‌شکل آنی، از وظایف اصلی تیم SOC است. یک SOC مانند هاب یا پست فرماندهی مرکزی، اطلاعات تله‌متری از سراسر زیرساخت IT سازمان شامل شبکه‌ها، دستگاه‌ها، سرورها و دارایی‌های دیگر دریافت می‌کند. همچنین، فناوری‌های امنیت سایبری سازمان را انتخاب،...
ادامه مطلب

مدل سه خط دفاعی (3Lod) در امنیت سایبری چیست؟

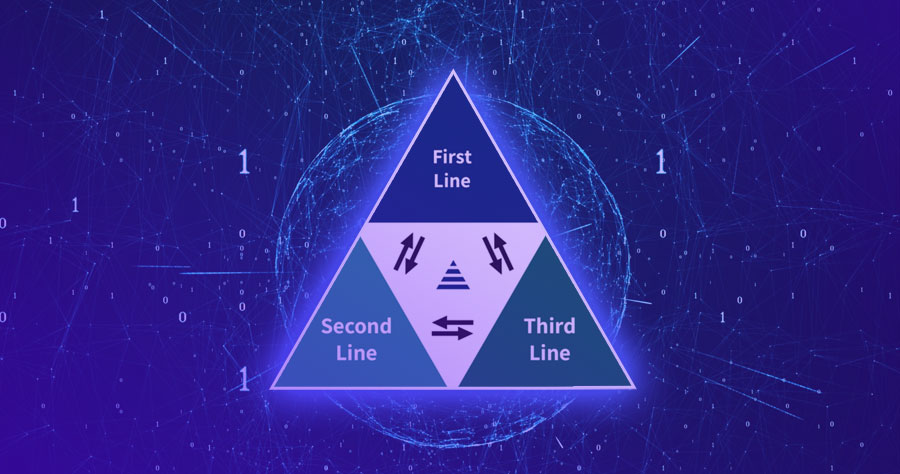
بیاید ساده شروع کنیم: تصور کنید در یک سازمان، زمانی که ریسکی بروز می‌کند هر کس دقیقاً می‌داند مسئول چه‌کاری است. مدل Three Lines of Defense (یا سه خط دفاعی) دقیقاً برای همین است: مسئولیت‌ها را به سه «خط» تقسیم می‌کند تا هر بخش بداند چه کاری کند، چه کسی نظارت کند و چه کسی تضمین کند. خط اول عملیات روزمره را مدیریت می‌کند، خط دوم کارشناسی و کنترل را بر عهده دارد. و خط سوم به صورت مستقل تضمین می‌دهد که کل سیستم کارا بوده است. حالا بیاید دقیقتر بررسی کنیم: مدل سه خط دفاع (3LoD) چارچوبی است برای ساختاردهی مدیریت ریسک، کنترل داخلی و تضمین در سازمان. خط اول (First Line): شامل واحدهای عملیاتی و مدیران هستند که در خط مقدم فعالیت می‌کنند. آن‌ها «مالک» ریسک‌­ها هستند، یعنی ریسک‌ها را شناسایی کرده، ارزیابی می‌کنند و کنترل‌های اولیه را پیاده می‌سازند. خط دوم (Second Line): این خط واحدهای تخصصی مانند مدیریت ریسک، تطبیق و کنترل کیفی را در بر می‌گیرد. وظیفهٔ آن‌ها نظارت بر فعالیت...
ادامه مطلب

ریسک‌های سایبری در افق کوتاه‌مدت و بلندمدت

گزارشی که پیش‌روی شماست، تحلیل جامعی از مهم‌ترین ریسک‌های سایبری و فناوری در سال ۲۰۲۵ است که مجمع جهانی اقتصاد (World Economic Forum) در جدیدترین گزارش خود با عنوان Global Risks Report 2025 به آن‌ها اشاره کرده است. در این گزارش، تهدیدهای سایبری، فناوری‌های مبتنی بر هوش مصنوعی مولد و نقض امنیت داده‌ها به‌عنوان یکی بزرگ‌ترین ریسک‌های جهانی در افق زمانی ۲ و ۱۰ ساله شناخته شده‌اند. از شما دعوت می‌کنیم این گزارش را مطالعه کنید تا با پیامدهای این ریسک‌ها برای سازمان‌ها و متخصصان امنیت اطلاعات آشنا شوید.   جنگ سایبری و جاسوسی دیجیتال جنگ سایبری و جاسوسی دیجیتال به‌عنوان یک ریسک کلیدی در رتبه‌بندی‌های مختلف فهرست شده است. در چشم‌انداز ۲ساله، این ریسک در رتبه پنجم قرار گرفته است که نشان‌دهنده نگرانی درباره نقش این ریسک در تنش‌های ژئوپلیتیک است. بازیگران دولتی و غیردولتی، با هدف کنترل بر حضور دیجیتال، ایجاد اختلال عملیاتی و به‌خطرانداختن زیرساخت‌ها و شبکه‌های فناوری و اطلاعاتی در نها...
ادامه مطلب